해커의 눈으로 우리 회사를 먼저 봅니다
도메인·IP·인증서·웹서비스 등 외부에 노출된 자산을 자동으로 찾아내고, 연관 취약점과 다크웹 유출 계정까지 위험도 순으로 알려드립니다.
모르는 자산은 지킬 수 없습니다
늘어나는 관리 사각지대
클라우드 전환·인프라 확장으로 담당자도 모르는 자산이 늘어납니다.
노출된 웹이 첫 번째 공격 경로
파일 업로드·웹셸·SQL 인젝션 등 웹 애플리케이션 취약점.
만료된 인증서, 유출된 계정
놓치기 쉬운 작은 구멍이 침투 입구가 됩니다.
자산 식별 → 취약점 진단 → 위험도 평가 → 위협 대응
방어자 시각("어떤 자산을 관리하고 있지?", "패치는 다 했나?")이 아니라 공격자 시각("어디가 열려 있지?", "가장 쉽게 들어갈 곳은?")으로 외부 노출 자산을 상시 점검합니다.
- STEP 1자산 식별정교한 스캐너로 외부 접점 자산 발견
- STEP 2취약점 진단식별 자산의 소프트웨어와 CVE 취약점 매칭
- STEP 3위험도 평가EPSS·CVSS + 실제 악용 사례 기반 자체 점수
- STEP 4위협 대응심각도 순 우선 조치
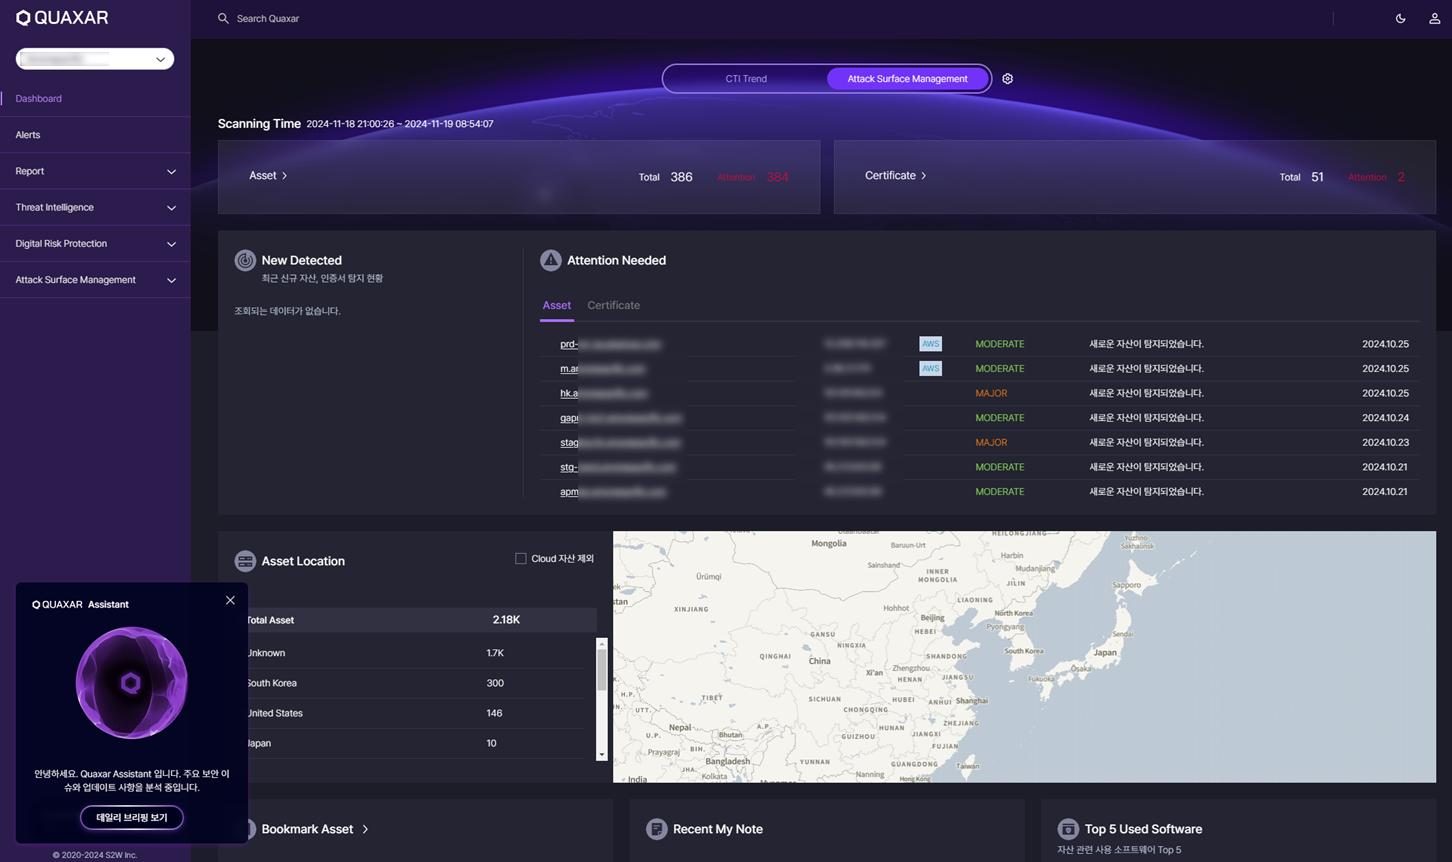
외부 노출 자산을 한 화면에서
대시보드
신규 탐지 자산, 인증서 만료 예정, 소프트웨어 통계를 한 화면에 보여줍니다.
자산 식별
자산별 위험도 점수, 관련 포트·인증서, 웹 자산은 스크린샷까지 제공합니다.
인증서 관리
만료·만료 예정 인증서와 해당 인증서를 쓰는 자산을 즉시 확인합니다.
자산 위협 (Asset Risk)
취약점별 위험 자산 리스트, 취약점 상세와 관련 공격 그룹 정보.
다크웹 유출 계정
우리 도메인과 매칭되는 다크웹·텔레그램 유출 계정 정보를 제공합니다.
자동 보고서
자산 통계와 관련 전문가 분석 보고서를 자동 생성합니다. 라이트/다크 모드, 한·영·일 자동 번역, API, 2단계 인증 지원.
플랫폼에 화이트해커 점검을 더합니다
자산·취약점 관리 (고객 운영)
QUAXAR 포털로 외부 노출 자산을 상시 관리합니다.
화이트해커 점검 (SK쉴더스)
등록 자산 대상 라이트 모의해킹, 결과 보고서 연 4회.
기술 지원 (SK쉴더스)
사용 중 문의·요청에 대응합니다.
왜 외부 노출 관리가 먼저인가
자산 관리에서 위협 인텔리전스까지
의심 IP → 위협 그룹 → 자주 쓰는 취약점
의심 IP와 연관된 위협 그룹, 그 그룹이 자주 쓰는 취약점까지 연결해 보여줍니다.
위협 인텔리전스
침해지표(IoC), 탐지 룰, 공격 그룹 프로파일, 한글 전문가 보고서.
디지털 리스크 보호
다크웹·텔레그램 모니터링, 유출 계정, 브랜드 사칭·피싱 사이트 탐지.
H-ONE 컨설팅 → 구축 → 운영 지원
CrowdStrike MDR과 함께 도입하면 침투 전(외부 노출)부터 침투 후(엔드포인트)까지 한 번에
- STEP 01도메인·자산 범위 확정그룹사·다사업장 포함 범위 정의
- STEP 02자동 스캔·자산 식별외부 접점 자산 전수 탐지
- STEP 03위험도 평가·우선순위취약점·인증서·유출 계정 순위화
- STEP 04상시 운영·정기 점검포털 운영 + 화이트해커 점검 연 4회
제조사 · 파트너
 S2W
우리 회사 도메인, 해커에게 어떻게 보일까요?
H-ONE 전문가가 무료로 진단해 드립니다. 가격·견적은 상담 시 안내합니다.